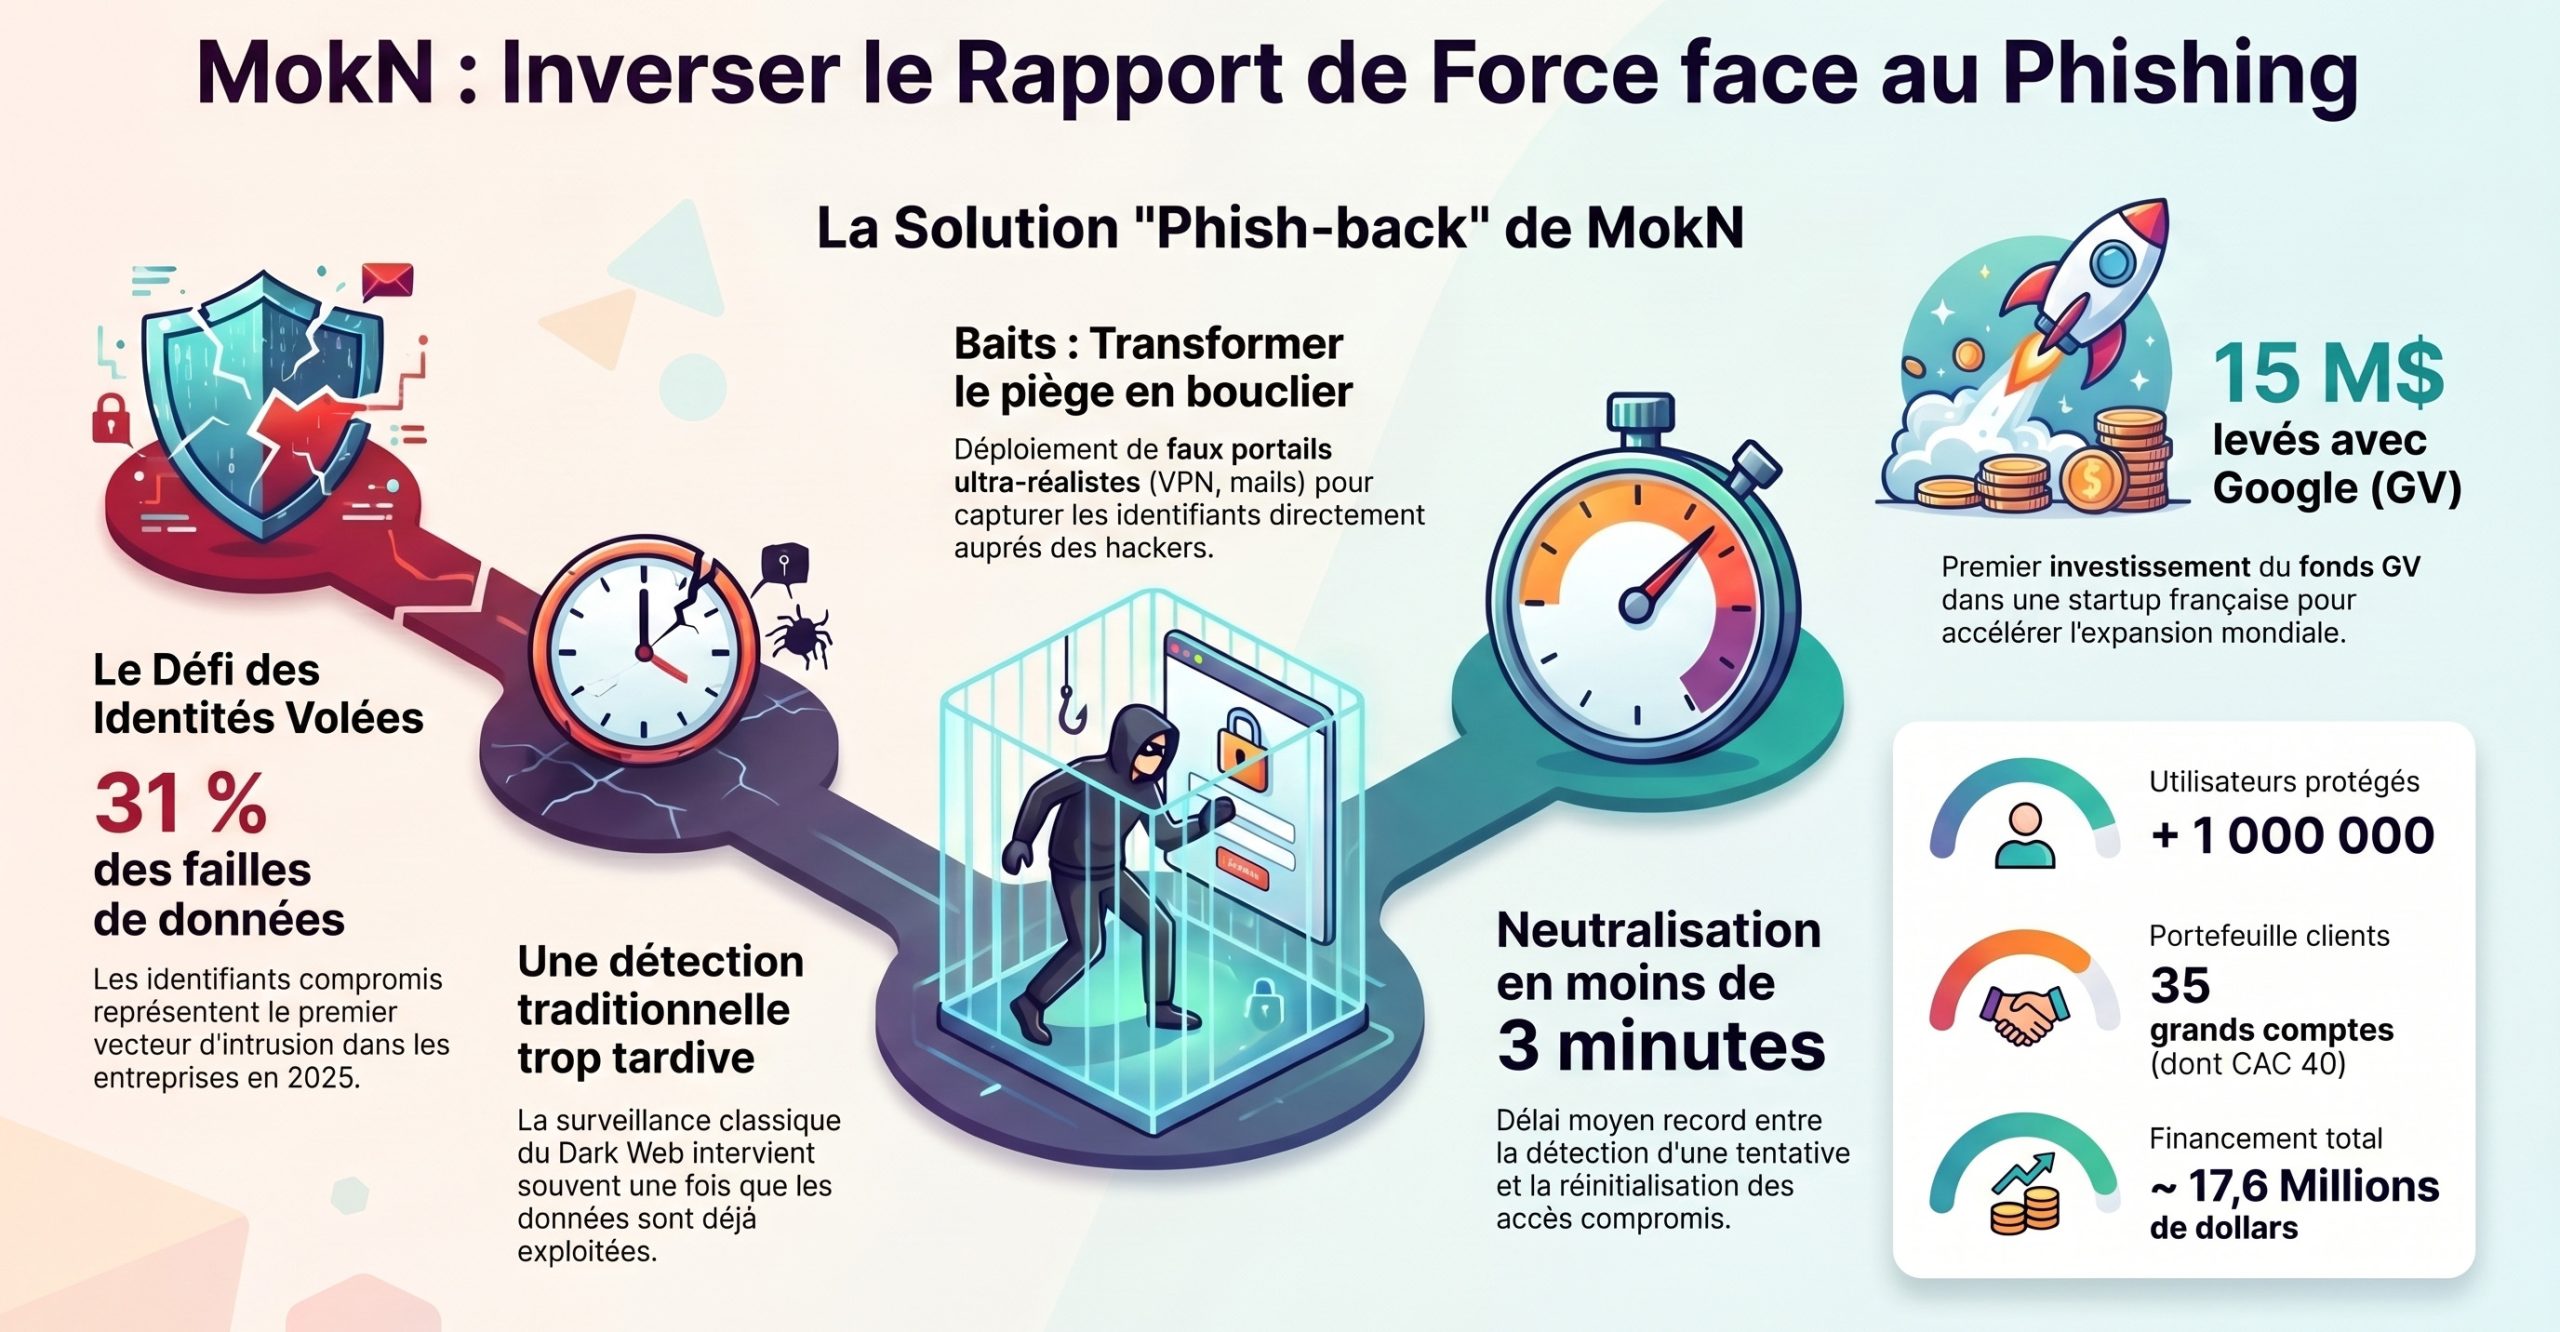
Le paradoxe de la cybersécurité moderne est brutal : alors que les budgets de défense explosent, le facteur humain reste une faille béante. Selon le rapport IBM Cost of a Data Breach 2025, le vol d’identifiants demeure le vecteur n°1 des compromissions, impliquant 31 % des failles de données. Face à ce constat, les solutions traditionnelles — de l’authentification multi-facteurs (MFA) à la sensibilisation — s’avèrent être des remparts poreux. Une fois l’identifiant dérobé, l’agresseur est déjà « à l’intérieur ».
C’est dans cette brèche que s’est engouffrée MokN. Fondée à Paris en 2023 par une équipe issue de la sécurité offensive et du pentest (Gautier Bugeon, Alexis Georges, Adrien Casteleiro et Antoine Coudoux), la startup vient de réaliser un tour de force : une Série A de 15 millions de dollars menée par Google Ventures (GV). Il s’agit du tout premier investissement du fonds de Google dans une startup française. Avec un ARR (Revenu Annuel Récurrent) dépassant déjà le million d’euros dès le stade du Seed en octobre 2025, MokN n’est plus une simple promesse, mais une machine de guerre technologique. Voici les quatre leçons stratégiques de sa montée en puissance.
Leçon 1 : Le « Phish-back » ou l’art de désarmer l’attaquant par la « Haute Fidélité »
La première rupture de MokN est doctrinale. Là où le marché se concentre sur la prévention passive, MokN passe à l’offensive avec le concept de « phish-back ». L’idée n’est plus seulement de bloquer l’accès, mais d’inciter l’attaquant à se trahir en utilisant des leurres ultra-réalistes : les « Baits ».
Contrairement aux anciens honeypots (pots de miel) internes, souvent faciles à démasquer, les Baits de MokN sont dits de « Haute Fidélité ». Déployés sur l’internet public, ils utilisent des certificats valides et des domaines plausibles pour reproduire à l’identique les portails VPN, les messageries web ou les outils SaaS d’une entreprise. Lorsqu’un cybercriminel tente de se connecter sur l’un de ces leurres avec des identifiants volés, il les livre en réalité à MokN. La startup vérifie instantanément leur validité auprès des annuaires réels de l’organisation et déclenche une alerte certifiée, sans aucun faux positif.
« Avec leur premier produit, Baits, ils ont mis au point un outil sophistiqué qui renverse la situation face aux attaquants en utilisant des leurres très réalistes pour déclencher des processus de récupération immédiats et automatisés. » — Luna Schmid, associée chez Google Ventures (GV).
Leçon 2 : L’adoubement GV + Datadog, vers une nouvelle couche d’infrastructure
Le timing de cette levée de fonds est un signal de marché en soi. MokN a basculé du Seed (2,6 M€) à la Série A (15 M$) en seulement sept mois. Cette accélération fulgurante, couplée à la présence conjointe de Google Ventures et de Datadog au capital, suggère une thèse ambitieuse : MokN n’est pas un outil de niche, mais une future pièce maîtresse du « stack » de sécurité.
En s’associant à Datadog, géant de l’observabilité, MokN se positionne comme une couche d’infrastructure standard — une « credential deception layer ». Là où les géants historiques de l’IAM (Identity and Access Management) comme Okta ou CyberArk restent dans une posture de gestion et de surveillance passive, MokN crée une couche de contrôle active. Pour les décideurs, le message est clair : la gestion des identités doit désormais intégrer une capacité de déception pour être complète. Cette validation par GV, réputé pour ses due diligences techniques impitoyables, marque la fin de l’ère du « tout-préventif ».
Leçon 3 : La règle des 3 minutes contre l’obsolescence de la défense passive
Dans la guerre cyber, le temps est la ressource la plus précieuse. MokN impose aujourd’hui un nouveau standard de réactivité : un délai moyen de neutralisation inférieur à trois minutes entre la détection d’une tentative de connexion sur un leurre et la réinitialisation des accès compromis.
Cette performance enterre les solutions classiques de surveillance du Dark Web. Ces dernières interviennent souvent trop tard, une fois que les identifiants ont déjà été vendus, agrégés et exploités. Maxime Olivier, COO de MokN, compare volontiers la cybersécurité à un Escape Game permanent. Dans ce jeu de vitesse, l’enjeu n’est pas seulement de fermer les portes, mais de trouver l’ouverture — ou de refermer le piège — avant l’adversaire. En automatisant la récupération d’identité avant même que l’attaquant ne puisse naviguer dans le réseau réel, MokN réduit à néant la fenêtre de tir des cybercriminels.
Leçon 4 : Le management par les tripes, entre « Task Force » et bienveillance radicale
L’agilité technique de MokN puise sa source dans une philosophie de management singulière portée par Maxime Olivier. Pour maintenir une croissance éclair sans perdre l’ADN de l’équipe, le leadership s’appuie sur une définition radicale de la bienveillance : « gentillesse + courage ».
Ce courage s’illustre par une culture de l’action immédiate. Face aux crises ou aux ralentissements business, MokN déploie des « Task Forces » : de petites équipes ultra-focalisées capables de redresser une situation critique ou de livrer un pivot tactique en une seule semaine. Cette autonomie totale accordée aux employés repose sur un socle de valeurs non-négociables.
Les 3 piliers du management selon Maxime Olivier :
- Valeurs et Autonomie : Définissez un cadre de valeurs incarnées ; si les employés le respectent, ils ne prendront jamais de mauvaises décisions, même sans supervision.
- Action immédiate : La stratégie ne vaut rien sans tactique. Il faut basculer du plan au terrain le plus vite possible pour valider les hypothèses par l’expérience.
- Bienveillance courageuse : La vraie gentillesse consiste à donner des feedbacks sincères et parfois difficiles pour éviter que les situations ne se dégradent.
L’ère de l’Active Identity Recovery
Avec 35 clients grands comptes et plus d’un million d’utilisateurs protégés, MokN ne compte pas s’arrêter aux mots de passe. L’ambition est désormais de bâtir le standard mondial de l’« Active Identity Recovery » (récupération active d’identité), en s’attaquant au vol de cookies et de sessions — la nouvelle frontière du piratage.
Cette ascension illustre la vitalité d’une souveraineté numérique française offensive, capable d’exporter ses concepts de pointe jusqu’au cœur de la Silicon Valley. La pépite parisienne prouve que pour protéger nos actifs les plus critiques, il est temps d’arrêter d’attendre l’attaquant derrière une porte close.
Site Internet : https://www.mokn.io/
Et vous, votre système d’information est-il conçu pour piéger vos futurs agresseurs, ou se contente-t-il d’espérer qu’ils ne frapperont pas à la bonne porte ?