

Microsoft a annoncé mercredi 21 mai que son Unité des Crimes Numériques s’est associée aux forces de l’ordre et aux agences de cybersécurité pour neutraliser un malware voleur d’informations qui a infecté des centaines de milliers d’ordinateurs Windows ces deux derniers mois.
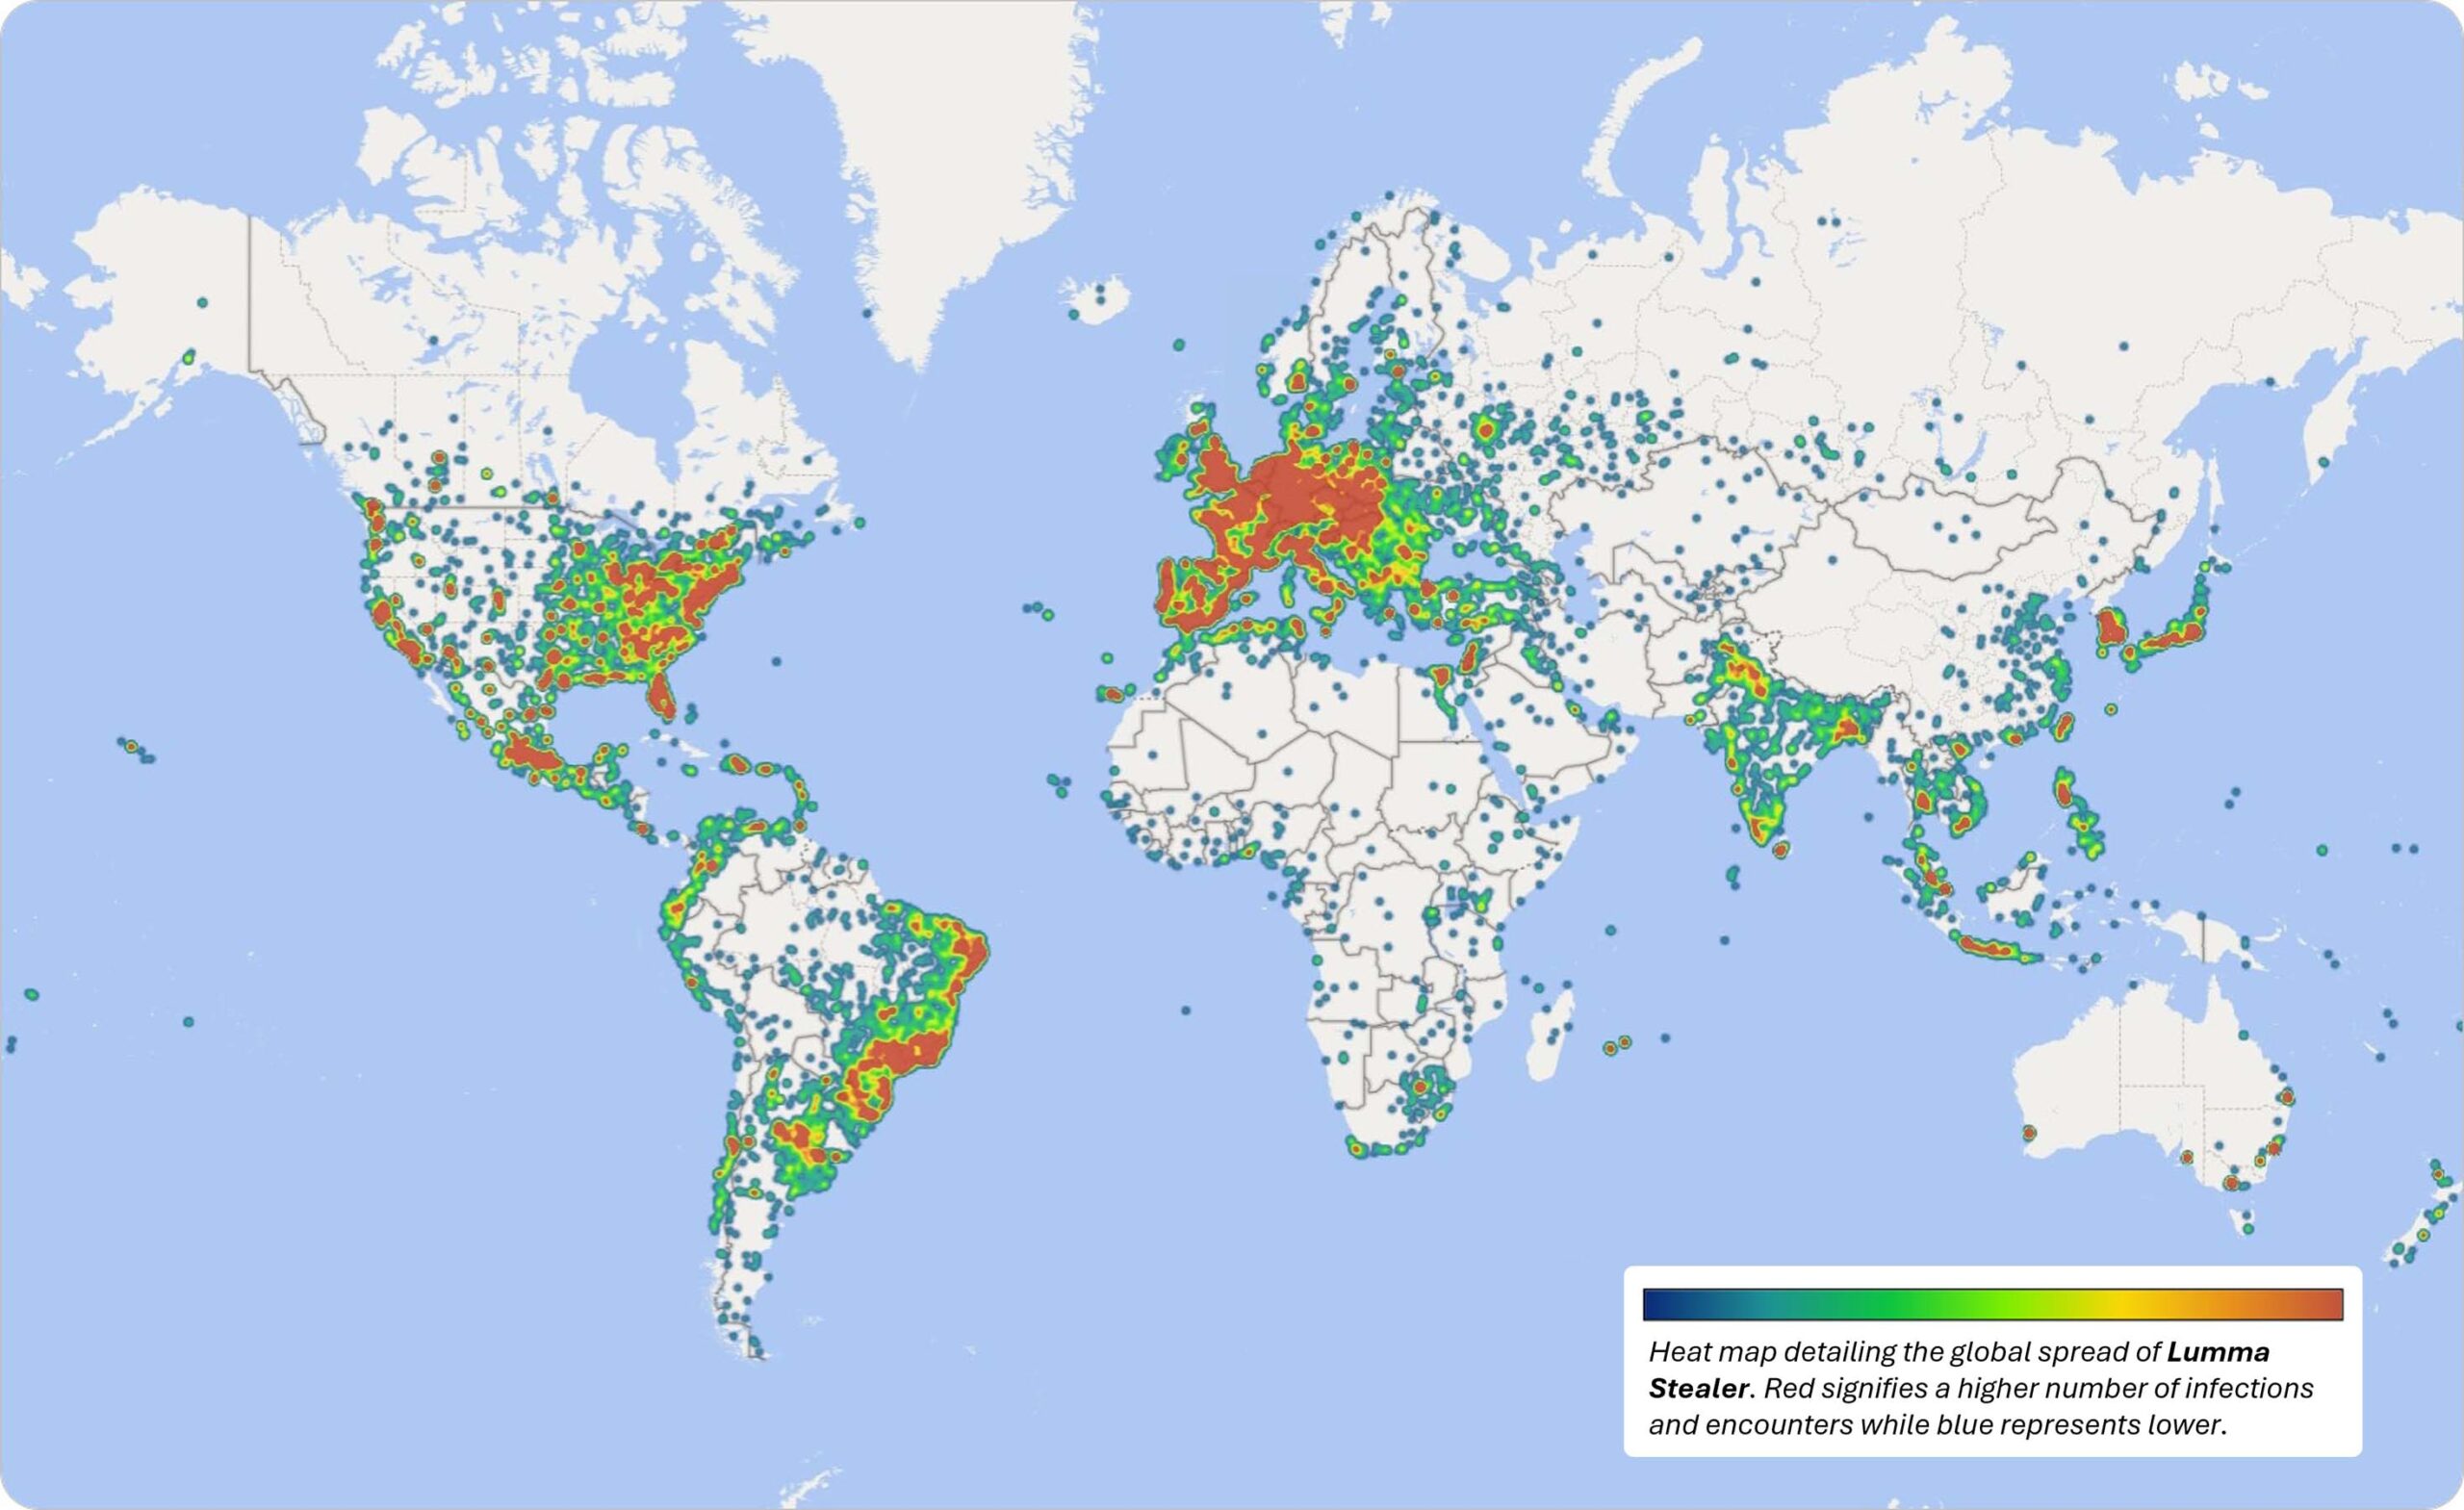
L’unité a engagé une action judiciaire contre Lumma Stealer la semaine dernière après avoir découvert que 394 000 ordinateurs Windows dans le monde avaient été infectés par ce malware entre le 16 mars et le 16 mai, indique Microsoft dans un communiqué sur son blog, qualifiant ce programme malveillant de « favori » des criminels pour voler mots de passe, cartes de crédit, comptes bancaires et portefeuilles de cryptomonnaie.
« Généralement, l’objectif des opérateurs de Lumma est de monétiser les informations volées ou de mener d’autres exploitations à diverses fins », explique Microsoft. « Lumma est facile à distribuer, difficile à détecter, et peut être programmé pour contourner certaines défenses de sécurité, ce qui en fait un outil de choix pour les cybercriminels et les acteurs de menaces en ligne. »
Qu’est ce que Lumma Stealer
Lumma est un logiciel malveillant commercialisé comme service (MaaS) depuis 2022, vendu sur des plateformes clandestines. Ses créateurs perfectionnent régulièrement ses capacités pour échapper aux systèmes de détection.
Ce programme vise principalement à dérober des données sensibles pour les revendre ou les exploiter : mots de passe, informations bancaires, portefeuilles cryptographiques. Sa facilité de déploiement et sa capacité à contourner les protections en font l’arme de choix des cybercriminels, notamment des groupes de ransomware comme Octo Tempest.
Méthodes de propagation
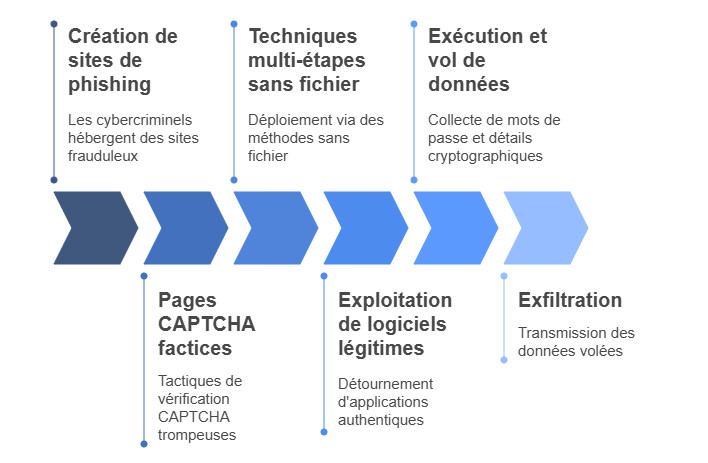
Lumma se propage via plusieurs canaux :
- Campagnes de phishing ciblé imitant des marques reconnues (Microsoft, Booking.com)
- Publicités malveillantes
- Usurpation d’identité de services légitimes
Cibles des cybercriminèles
Le malware menace diverses communautés : joueurs, établissements éducatifs, infrastructures critiques. Les secteurs manufacturier, télécoms, logistique, finance et santé sont particulièrement visés. Les experts en cybersécurité alertent sur sa dangerosité croissante et sa capacité d’adaptation aux nouvelles défenses.
Opération coordonnée internationale
L’unité d’investigation a contribué à « la neutralisation, suspension et blocage des domaines malveillants qui formaient l’épine dorsale de l’infrastructure de Lumma », après avoir obtenu une ordonnance du tribunal du district nord de Géorgie.
Le Département de la Justice américain a apporté son soutien, prenant le contrôle de la structure de commandement centrale de Lumma et perturbant les places de marché où l’outil était vendu. Le Centre européen de cybercriminalité d’Europol et le Centre de contrôle de la cybercriminalité du Japon ont également participé au démantèlement de l’infrastructure Lumma, ce qui a « coupé les communications entre l’outil malveillant et les victimes ».
Le département de la justice américaine a confirmé mercredi avoir saisi cinq domaines internet utilisés par les cybercriminels pour exploiter le service malware Lumma.
« La croissance et la résilience de Lumma Stealer soulignent l’évolution plus large de la cybercriminalité et mettent en évidence la nécessité de défenses multicouches et de collaboration industrielle pour contrer les menaces », conclut Microsoft dans un article de blog séparé sur ce malware.


En tant qu’investisseur en cryptomonnaies, je suis soulagé que cette opération ait permis de démanteler Lumma qui visait spécifiquement les portefeuilles crypto. Perdre son portefeuille à cause d’un malware serait un véritable cauchemar ! Merci aux équipes de Microsoft et aux forces de l’ordre impliquées.
@CryptoMan Surveille quand même tes portefeuilles de près, d’autres malwares de ce type circulent probablement encore… Le mieux est d’utiliser un portefeuille matériel pour plus de sécurité.
Malgré tous ces efforts, combien de temps avant qu’un nouveau malware tout aussi dangereux ne refasse surface ? C’est vraiment décourageant de voir que malgré toutes les ressources déployées par Microsoft et les autorités, ces logiciels malveillants continuent d’infecter des millions de systèmes…
L’article mentionne que Lumma était un ‘malware commercialisé comme service’. Cela souligne la professionnalisation inquiétante du paysage des menaces avec des outils malveillants proposés en vente sur des marchés noirs. Une tendance préoccupante qui facilite les activités des cybercriminels…
394 000 ordinateurs infectés en seulement 2 mois, c’est vraiment énorme ! Cela montre à quel point Lumma Stealer s’est propagé rapidement. Les méthodes d’infection étaient vraiment insidieuses avec le phishing, les publicités malveillantes, etc. Une bonne leçon sur l’importance de former les employés à repérer ces tactiques.
Merci Microsoft pour cette action coordonnée contre Lumma Stealer ! C’était vraiment un malware insidieux qui représentait une grave menace pour les particuliers et les entreprises. J’espère que ce démantèlement portera un coup sérieux aux cybercriminels derrière ce logiciel malveillant.
Je suis d’accord, les efforts concertés des entreprises de cybersécurité et des forces de l’ordre sont essentiels pour lutter contre les menaces grandissantes comme Lumma. Cependant, il faut rester vigilant car de nouveaux malwares émergeront probablement pour remplacer celui-ci.
Excellent travail de Microsoft pour avoir agi rapidement contre cette menace majeure. En tant qu’administrateur système dans une grande entreprise, je peux vous dire que ce genre de malware représente un énorme risque pour la sécurité de nos données sensibles. Un rappel pour tous de rester extrêmement vigilants !
En apprenant la cybersécurité, cet exemple de Lumma Stealer est très intéressant et illustre bien les défis auxquels les experts doivent faire face. Un malware furtif, modulaire et constamment mis à jour pour contourner les défenses, une vraie plaie ! Merci pour ces informations détaillées.
Effectivement, cette opération est un bon cas d’étude. Elle montre l’importance d’une défense en profondeur, de la collaboration entre entreprises/gouvernements, et de rester proactif face aux nouvelles menaces émergentes.